Beveiliging vormt vaak de kern van je IT-omgeving. Je kunt je basis goed op orde hebben en je connectiviteit uitstekend geregeld hebben, maar wanneer je data niet goed is afgeschermd, kan dat tot serieuze problemen leiden. Daarom is het essentieel om je fundament te versterken met krachtige securitymaatregelen.
Met Simac | Security monitoring-oplossingen, gebaseerd op het defense-in-depth-principe, zorgen wij voor dat stevige fundament.
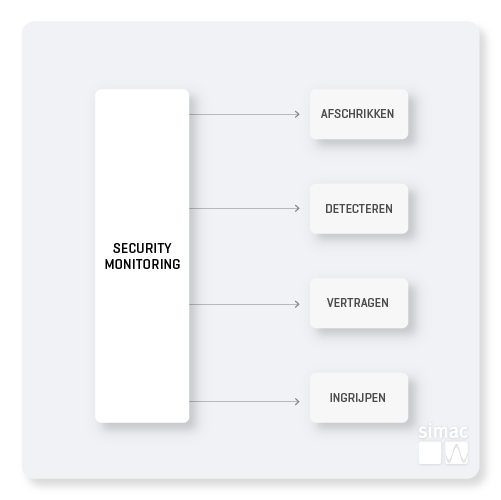
Voorkom misbruik van kwetsbaarheden
Als software niet (goed) is geüpdatet, instellingen verkeerd staan, poorten vrij toegankelijk zijn of andere onderdelen niet kloppen, kan dit worden misbruikt om toegang te krijgen tot jouw IT-infrastructuur en data.
Juist dit voorkomt Simac | Vulnerability Scanning. Met een volledig geautomatiseerd proces controleert deze oplossing jouw kritieke systemen. Op deze manier scant het proactief waar eventuele kwetsbaarheden zitten en geeft het je hier duidelijk inzicht in, zodat je hier vervolgens actie op kunt ondernemen. We adviseren om Simac | Vulnerability Advisory altijd in combinatie af te nemen, zodat je continu op de hoogte bent van de laatste beveiligingsincidenten.
Dit betekent voor jouw organisatie vooral:
Altijd op de hoogte van de laatste veiligheidsincidenten
Met Simac | Vulnerability Advisory ben je altijd op de hoogte van de meest recente veiligheidsincidenten. Via officiële alerts van software- en cybersecurityleveranciers blijf je geïnformeerd over de nieuwste datalekken, ransomware-aanvallen, DDoS-aanvallen, malware-aanvallen en de meest recent ontdekte kwetsbaarheden in software waarvan misbruik kan worden gemaakt.
Daarnaast biedt Vulnerability Advisory concrete adviezen over wat je kunt doen als je mogelijk met deze dreigingen te maken krijgt. Ons advies is vaak om dit te combineren met Simac | Vulnerability Scanning, zodat je direct kunt controleren of jouw IT-infrastructuur is getroffen of extra aandacht vereist.
Dit betekent voor jouw organisatie vooral:
Ingrijpen wanneer nodig
Vooraf detecteren is belangrijk, maar wat doe je wanneer er sprake is van een veiligheidsincident in jouw IT-infrastructuur? Met Simac | Managed EDR, oftewel volledig Managed Endpoint Detection & Response, beschik je over een krachtige securitydienst die gericht is op het detecteren, analyseren en reageren op cyberbedreigingen en malware-infecties.
Onze beveiligingsdeskundigen zorgen ervoor dat jouw endpoints 24/7 worden bewaakt en beveiligd tegen geavanceerde cyberaanvallen. Dit doen we zowel geautomatiseerd als met handmatige interventies om bedreigingen te stoppen en de schade te beperken. Simac | Managed EDR is gebaseerd op technische oplossingen van marktleiders op het gebied van endpoint security. Met behulp van Artificial Intelligence en Machine Learning worden verdachte patronen herkend, wat zorgt voor een snelle, nauwkeurige en effectieve detectie van bedreigingen.
Dit betekent voor jouw organisatie vooral:
Snelle hulp als het toch misgaat
Toch getroffen door een security-incident? Hulp nodig bij een aanval? Snel reageren bij een datalek? Vaak moet je dan in alle haast op zoek naar een securitypartij en daar een contract afsluiten, terwijl je op je kwetsbaarst bent. Bij een groter incident kan het zelfs voorkomen dat je in een wachtrij terechtkomt. Dat wil je natuurlijk niet, want hierdoor gaat kostbare tijd verloren.
Juist hiervoor heeft Simac met Simac | Incident Response een passende oplossing ontwikkeld. Met deze oplossing heb je altijd security-experts stand-by die je direct helpen bij een incident. We ontzorgen je volledig, zodat jouw organisatie zich geen zorgen hoeft te maken. Onze security-experts nemen direct de juiste stappen om tot een snelle oplossing te komen en maken via een rapportage inzichtelijk wat er is gebeurd. Op deze manier kan jouw organisatie herhaling voorkomen.
Dit betekent voor jouw organisatie vooral:
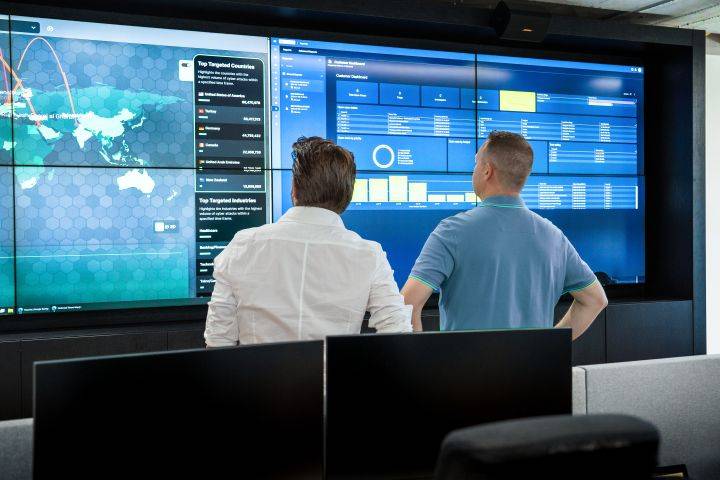
Uit de praktijk blijkt dat cybercriminelen vaak maandenlang ongezien de gelegenheid nemen om een bedrijfsnetwerk te infecteren voordat een aanval wordt uitgevoerd. Veel bedrijven en organisaties zijn helaas nog niet voldoende voorbereid om dit te detecteren en te voorkomen. Security Information Event Monitoring (SIEM) door ons eigen Security Operations Center (SOC) biedt hiervoor de oplossing. Door het verzamelen van gegevens uit verschillende bronnen, en door het toepassen van slimme analyse en correlatie technieken worden verdachte activiteiten en informatiestromen in uw bedrijfsnetwerk gedetecteerd. Het bewaken van uw IT-omgeving is een continu proces.
Door het toepassen van Security Orchestration & Automated Response (SOAR), kan bij verdachte situaties automatisch worden ingegrepen. Geïnfecteerde systemen kunnen automatisch in quarantaine worden geplaatst om infectie van de rest van het netwerk te voorkomen en om verder onderzoek mogelijk te maken. Doordat dit volledig automatisch kan worden uitgevoerd biedt het daadwerkelijk continu bescherming tegen cybercriminelen.
In een modern IT-landschap kan niet worden vertrouwd op een enkele laag van IT-beveiliging, aan de buitengrens van het bedrijfsnetwerk. De laptops, tablets en telefoons waarmee de gebruikers werken zijn soms binnen het netwerk actief, maar steeds vaker ook daarbuiten. Vanuit het perspectief van informatiebeveiliging moeten we er dus van uit gaan dat een dergelijk apparaat besmet kan raken. Het gevolg is dat de besmetting zich kan nestelen in uw IT-landschap met verstoring van uw business continuïteit of ex-filtratie van (vertrouwelijke) informatie tot gevolg. Bewaking op deze zogenaamde endpoints wordt dus steeds belangrijker om een dreiging snel te kunnen detecteren en elimineren.
Met moderne Endpoint Detectie & Response (EDR) mogelijkheden kan op basis van detectie regels in combinatie met machine learning technologie en gebruikersgedrag veel makkelijker bepaald worden of er iets ongewoons plaatsvindt. De response-mogelijkheden zorgen er direct voor dat er automatisch ingegrepen kan worden zodat malware zich niet zondermeer kan verspreiden in uw organisatie.
Met alleen een goede basis voor jouw IT-infrastructuur kom je er niet. Je moet jouw IT-infrastructuur versterken tot een stevig fundament, zodat ook de veiligheid gewaarborgd is. Samen met ons kijken hoe we jouw IT-infrastructuur kunnen ontwikkelen tot een solide basis voor jouw gehele IT-landschap?